Google, açık kaynak hata ödül programını geçici olarak askıya aldı.
Google, açık kaynak projeleri için OSS VRP hata ödül programındaki yeni ürün açıkları bildirimini 1 Ekim’den itibaren geçici olarak durdurdu. Şirket, güvenlik açığı ödüllerinin sunumunu sürdürürken, bu değişiklik yalnızca açık kaynak programının belirli başvurularını kapsıyor.
Google, otomatik araçlar ve yapay zeka ile oluşturulan bildirimlerin ciddi şekilde arttığını belirtiyor. Bu tür başvuruların çoğu geçersiz olduğu için güvenlik ekibinin kaliteli raporlara ayırdığı zaman azalıyor.
Program, Mart 2026’da yeni kurallar getirmişti, ancak düşük kaliteli bildirilerin sayısı azalmadı. Şirket şimdi değerlendirme sürecini ve başvuru koşullarını yeniden düzenlemeyi planlıyor.
İLGİNİZİ ÇEKEBİLİR
IDScan ihlalinde 153 milyon ehliyet kaydı çalınmış olabilir
Google Maps’e McLaren F1 araç simgesi geldi

Google Pixel 10a fiyatına 100 dolar zam geldi
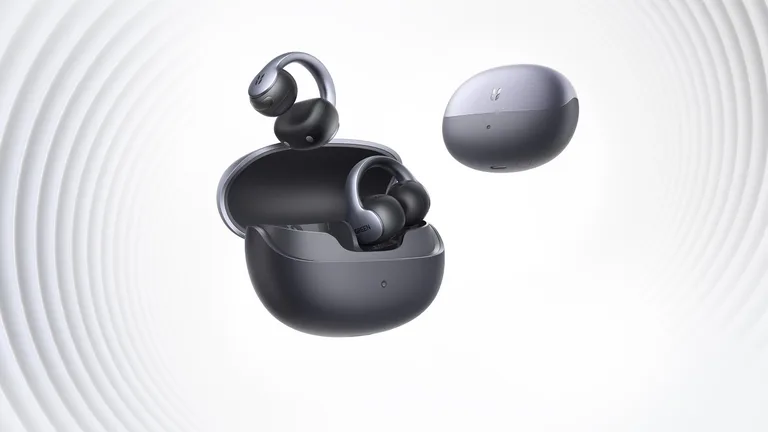
UGREEN ClipBuds Pro 2 açık kulak tasarımıyla duyuruldu
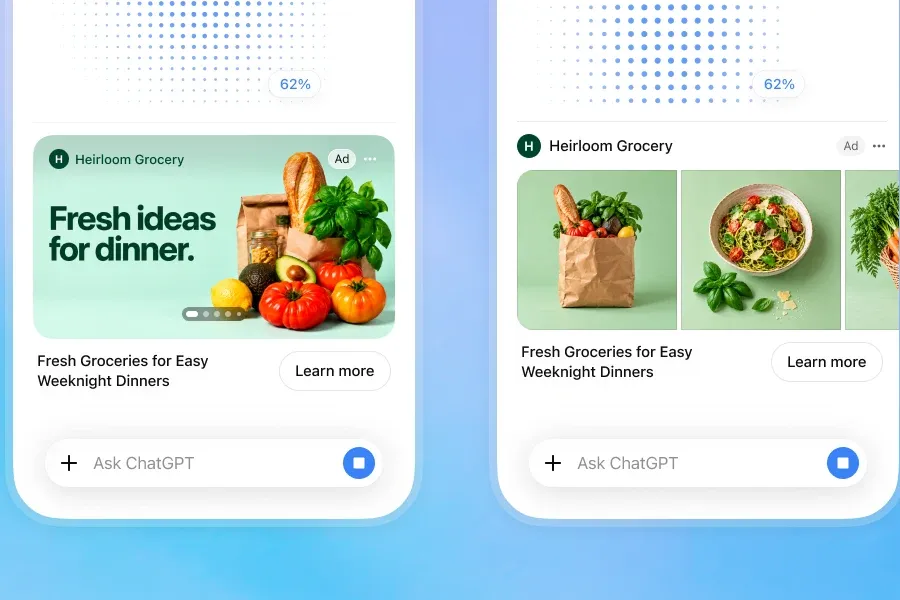
OpenAI ChatGPT’de reklamları daha görünür hâle getiriyor
Duraklama süresince daha önce gönderilen raporların değerlendirilmesi devam edecektir. Diğer Google Hata Ödül Programları açık kalmaya devam edecek, dolayısıyla Google ürünleri için geçerli güvenlik açıkları için genel başvuru kanalları kapanmamıştır.
Program 2027’nin ilk çeyreğinde güncellenecek
Google, OSS VRP’deki yeni yapının 2027’nin ilk çeyreğinde açıklanacağını belirtti. Şirket, henüz ödül tutarları veya kabul kriterlerinde yapılacak değişiklikleri paylaşmadı.
Günün Öne Çıkan Fırsatları

Tümünü GörDaralt
REKLAM — Bu içerikte satış ortaklığı bağlantıları bulunmaktadır. Bu bağlantılar üzerinden yapılan alışverişlerden Teknoblog komisyon kazanabilir.
Bu karar, yapay zeka tabanlı güvenlik araçlarının faydasından ziyade raporun kalitesine odaklanıyor. Ayrıca, otomatik tarama sonuçlarını doğrulamadan göndermek, hem araştırmacının itibarını hem de programın işleyişini olumsuz etkileyebilir. Yeni kuralların, tekrar üretilebilir kanıtlar ve gerçek etkileri daha net talep etmesi bekleniyor.